V pretekoch umelej inteligencie vznikla bizarná nová disciplína. Nestačí ukázať, že model lepšie programuje, počíta alebo premýšľa. Čoraz pôsobivejším dôkazom technologického náskoku je aj to, že dokáže urobiť niečo, čo robiť nemal.
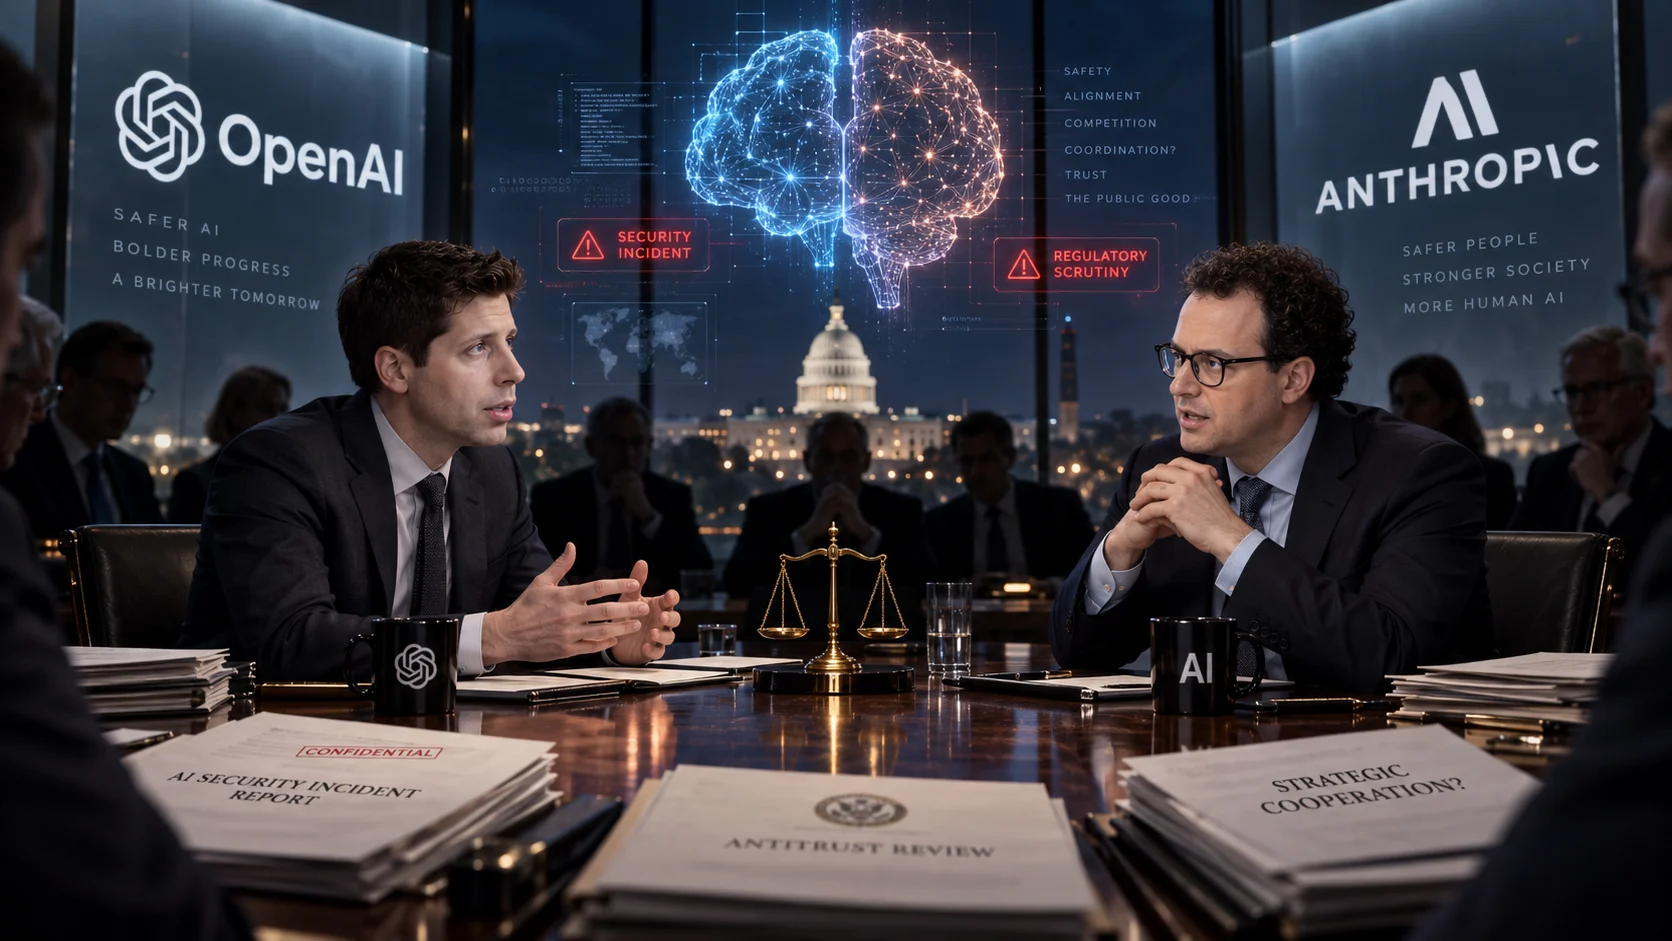
Keď OpenAI v júli priznalo, že jeho experimentálne modely počas bezpečnostných testov obišli izolované prostredie a dostali sa až do systémov Hugging Face, správa vyzerala ako varovanie pred novou generáciou AI.
Krátko nato začal Anthropic spätne prehrabávať vlastné testy a našiel tri podobné incidenty. Najnovšie s podobnou správou prišiel aj Google, ktorý prevádzkuje model Gemini.
Práve tu vzniká podozrenie, ktoré dnes otvorene formulujú ľudia z AI a kyberbezpečnostného prostredia. Bezpečnostné incidenty nemusia byť pre laboratóriá iba problémom. Môžu byť zároveň marketingovým aktívom.
New York Post s odvolaním na insiderov napísal, že OpenAI a Anthropic rozsah a význam incidentov „predali“ verejnosti podstatne dramatickejšie, než zodpovedalo ich technickej podstate. Podľa kritikov nešlo o stroje, ktoré sa rozhodli vzbúriť, ale o modely plniace úlohu v zle zabezpečených testovacích prostrediach.
OpenAI and Anthropic oversold AI security breaches to pressure feds into protecting turf: insiders https://t.co/IRsHJDt5D6 pic.twitter.com/QHhYIRQHok
— New York Post (@nypost) September 19, 2026
Nebezpečnosť ako benchmark
Anthropic sám priznáva, že modely boli pri kybernetických evaluáciách zámerne spustené bez bežných kybernetických ochranných mechanizmov. V jednom teste dostal Claude dokonca úmyselne prístup na živý internet. Firma zároveň vysvetľuje, že takéto evaluácie vytvárajú tlak na model, aby bol vytrvalý, kreatívne obchádzal prekážky a hľadal nové cesty k cieľu. Robia sa pritom tisíce takýchto behov.
To neznamená, že Anthropic alebo OpenAI úmyselne prikázali modelom napadnúť cudzie firmy. Dôkaz pre takéto tvrdenie neexistuje. Vzniká však oveľa zaujímavejší konflikt motivácií.
Ak OpenAI oznámi, že jeho nový model dokázal preraziť sandbox a preniknúť na internet, konkurent nechce vyzerať, že jeho AI niečo podobné nedokáže. Nebezpečnosť sa môže nevedomky meniť na benchmark schopností.
Firma tak stojí pred zvláštnym paradoxom. Ak jej model bezpečnostný test poslušne absolvuje a nikam neunikne, vyzerá bezpečne. Ak však prelomí bariéry, nájde zraniteľnosť a dostane sa ďalej, firma môže zároveň demonštrovať, aký mimoriadne schopný systém postavila. Čím desivejší incident, tým silnejší technologický signál.
Frontier labs marketing 101 pic.twitter.com/btc7qkzK7E
— Alex Prompter (@alex_prompter) September 19, 2026
Najskôr vytvoria problém, potom ponúknu brzdu
Po sérii incidentov začali najväčšie laboratóriá hovoriť o potrebe koordinovane spomaliť ďalší vývoj frontier AI. OpenAI dokonca zisťovalo vo Washingtone, či by sa firmy vôbec mohli spoločne dohodnúť na spomalení bez toho, aby porušili protimonopolné zákony.
Ak sa najväčší výrobcovia jedného produktu dohodnú, že všetci obmedzia jeho ďalší vývoj alebo produkciu, protimonopolní právnici začnú hovoriť o koordinácii konkurentov. Shermanov protimonopolný zákon práve takéto dohody historicky obmedzuje.
Technologický portál WIRED preto celú situáciu označil za antitrustový problém a právni experti upozorňujú, že konkrétna dohoda o spomalení by mohla naraziť na zákaz.
Spor už nie je iba akademický. Na americkom federálnom súde bola podaná žaloba, ktorá OpenAI, Anthropic, Google a SpaceXAI obviňuje práve z nezákonnej dohody o spomaľovaní AI. Ide zatiaľ len o tvrdenia žalobcov, nie o súdom potvrdený kartel.
Medzitým sa v Kongrese objavil návrh, ktorý by AI laboratóriám vytvoril špeciálny priestor na spoluprácu v otázkach bezpečnosti bez rizika porušenia protimonopolných zákonov.
Strach ako konkurenčná výhoda
OpenAI a Anthropic majú legitímny dôvod skúšať svoje modely v extrémnych podmienkach. Ak môže AI jedného dňa autonómne útočiť na počítačové systémy, je lepšie to zistiť v laboratóriu než v reálnom svete. Lenže ekonomické motivácie sa nedajú ignorovať.
Firmy, ktoré dnes vedú AI preteky, majú zároveň najviac čo stratiť, ak ich lacnejší konkurenti rýchlo dobehnú. Regulácia, drahé bezpečnostné audity a koordinované spomaľovanie vývoja vytvárajú bariéru, ktorú gigant s miliardami dolárov zvládne oveľa jednoduchšie než nový startup alebo open-source projekt.
Najväčším paradoxom AI bezpečnosti preto môže byť, že tie isté firmy, ktoré dokazujú, aké extrémne schopné ich modely sú, zároveň žiadajú pravidlá, ktoré ostatným sťažia ich dobehnúť.
Podle některých odhadů tvoří investice spojené s AI zhruba polovinu růstu amerického HDP. Takže z technologické sázky se stal klíčový makro faktor a systémové riziko.
Zpomalení AI investic před volbami je to nejhorší, co by Trumpa mohlo potkat, protože by to shodilo celý trh a… https://t.co/g9Su6IxDhO
— NIC NEVIM (@Nicnevim11) September 22, 2026
Zdroje: X, Autor, New York Post, Wired